Un email suspect nu trebuie deschis în grabă și nici tratat cu panică. De cele mai multe ori, problema nu este mesajul în sine, ci reacția noastră: apăsăm repede pe link, deschidem atașamentul sau răspundem fără să verificăm nimic. Tocmai aici apare riscul.
Vestea bună este că poți face o verificare de bază fără să fii specialist în securitate cibernetică. Nu ai nevoie de instrumente complicate. Ai nevoie doar de câteva reflexe bune: verifici expeditorul, te uiți la informațiile simple din header, inspectezi linkul fără să îl accesezi și tratezi atașamentele cu prudență.
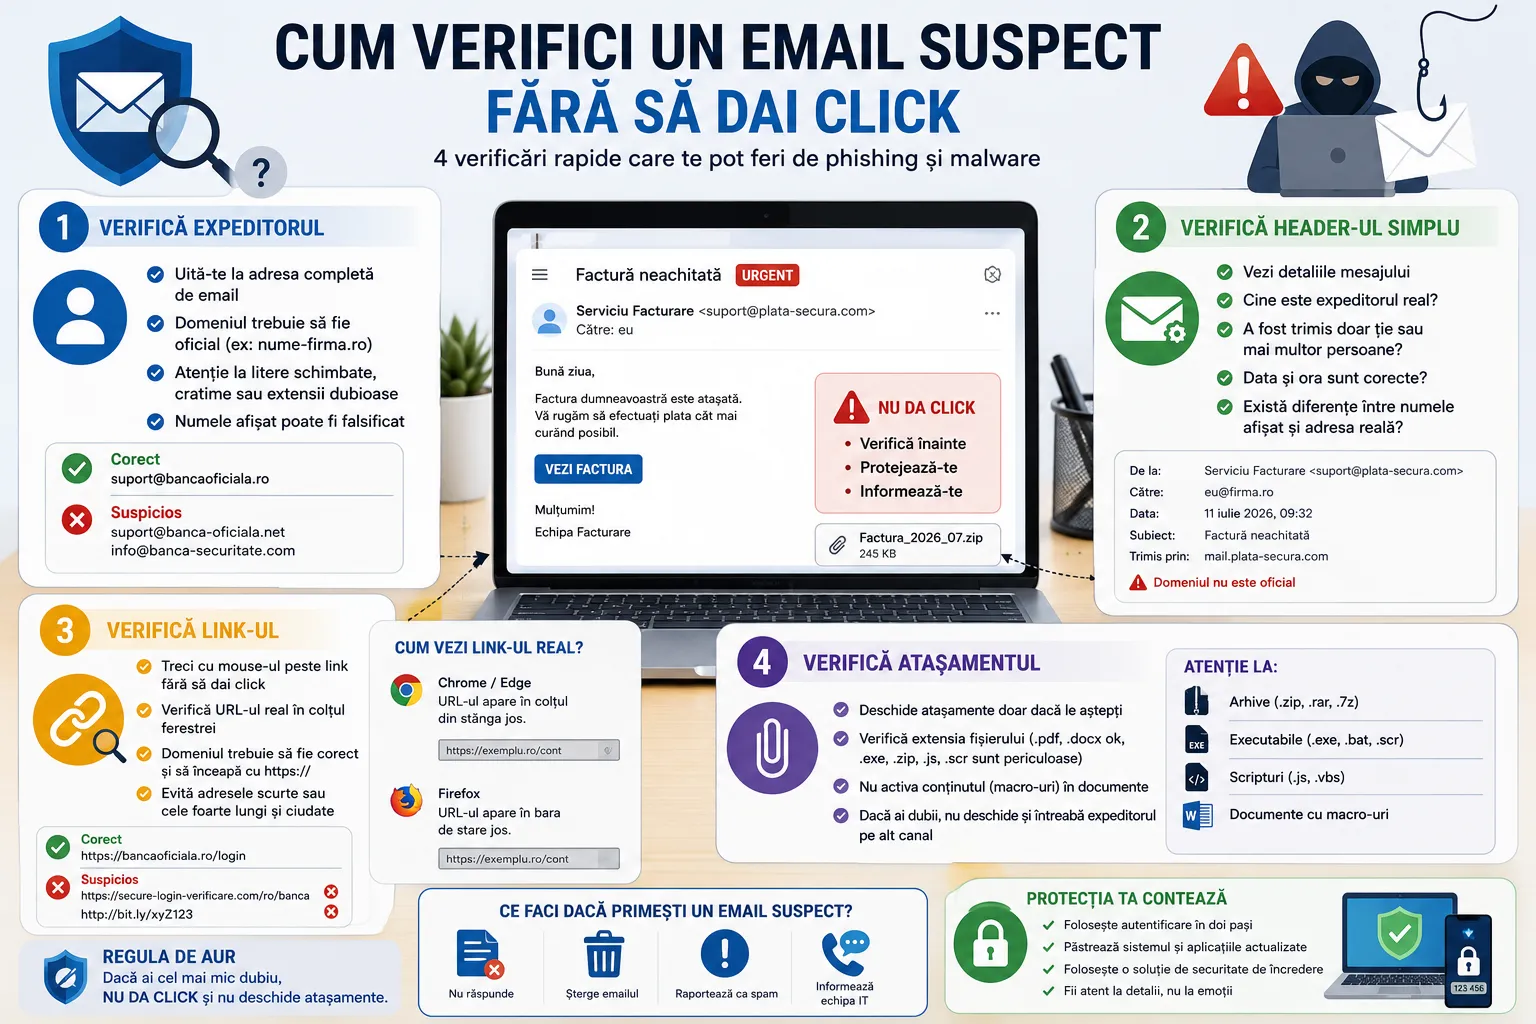
Primul pas: uită-te la expeditorul real, nu doar la numele afișat
Mulți utilizatori văd un nume cunoscut și se opresc acolo. Dacă emailul pare trimis de la „Banca X”, „Curier”, „ANAF”, „Meta” sau chiar de la un coleg, mesajul capătă instant credibilitate. Problema este că numele afișat poate fi înșelător.
Ce trebuie verificat este adresa completă de email. Deschide detaliile expeditorului și uită-te la domeniu. Un mesaj care pare de la o bancă, dar vine de la o adresă gratuită sau de la un domeniu ciudat, trebuie tratat ca suspect.
Mai există și cazurile mai subtile: adrese care seamănă foarte bine cu cele reale, dar au o literă schimbată, o cratimă în plus sau o extensie diferită. Aceste mici detalii sunt exact genul de capcană folosită în phishing.
Dacă ai cea mai mică îndoială, nu folosi datele din email pentru verificare. Caută separat site-ul oficial sau contactează compania printr-un canal cunoscut.
Ce înseamnă, pe scurt, „header simplu”
Când oamenii aud de header, se gândesc la ceva foarte tehnic. În realitate, pentru un utilizator obișnuit, partea utilă este mult mai simplă. Nu trebuie să faci analiză avansată. E suficient să te uiți la câteva indicii de bază.
În majoritatea serviciilor de email, poți vedea mai multe detalii despre mesaj: adresa reală a expeditorului, către cine a fost trimis, ora exactă și uneori traseul lui general. Pentru o verificare simplă, întreabă-te așa:
Emailul a fost trimis direct mie sau pare un mesaj de masă?
Adresa expeditorului se potrivește cu firma care pretinde că a trimis mesajul?
Există diferențe între numele afișat și adresa reală?
Ora, tonul și contextul au logică?
De exemplu, dacă un coleg îți scrie despre o factură urgentă, dar adresa nu este cea obișnuită, iar tonul nu seamănă deloc cu stilul lui, ceva nu este în regulă. Headerul simplu nu îți spune tot, dar îți poate confirma rapid dacă mesajul merită suspectat.
Linkul se verifică înainte, nu după click
Linkul este una dintre cele mai folosite capcane. Textul poate spune „Vezi factura”, „Confirmă comanda” sau „Actualizează contul”, dar destinația reală poate fi cu totul alta.
Pe calculator, treci cu mouse-ul peste link fără să apeși. În mod normal, vei vedea adresa reală în partea de jos a ferestrei sau într-un mic pop-up. Uită-te atent la domeniu, nu doar la primele cuvinte. Dacă vezi o adresă lungă, confuză, cu multe caractere sau care nu are legătură clară cu firma respectivă, nu da click.
Pe telefon este mai incomod, pentru că unele aplicații nu arată la fel de clar linkul. Tocmai de aceea, cea mai sigură soluție este să nu intri din email dacă mesajul este sensibil. Dacă presupusul email este de la bancă, curier sau o platformă online, deschide singur aplicația sau tastează manual site-ul oficial în browser.
Un link sigur nu este cel care arată frumos. Este cel care duce exact unde ar trebui.
Atașamentul este locul unde trebuie cea mai mare prudență
Multe atacuri nu se bazează pe link, ci pe atașament. Aici intră facturi false, documente de livrare, CV-uri, formulare, arhive și alte fișiere care par normale. Dacă mesajul nu era așteptat, nu deschide automat fișierul.
În primul rând, uită-te dacă atașamentul are logică. Așteptai un document? Cunoști expeditorul? Ți-a spus cineva că îl trimite? Dacă nu, tratează-l cu rezervă.
În al doilea rând, fii atent la extensii și tipul fișierului. Arhivele, documentele care cer activarea de conținut suplimentar sau fișierele cu nume ciudate merită atenție specială. Chiar și un document aparent banal poate fi folosit ca momeală.
Dacă emailul pare să vină de la cineva cunoscut, dar nu te așteptai la acel atașament, confirmă separat. Un telefon scurt sau un mesaj nou, trimis direct persoanei, poate preveni o problemă serioasă.
Regula practică: oprește-te, verifică, apoi decide
Un email suspect nu se verifică perfect dintr-o singură privire. Dar în majoritatea cazurilor, câteva întrebări simple sunt suficiente: cine l-a trimis cu adevărat, ce arată headerul simplu, unde duce linkul și dacă atașamentul are sens.
Dacă după verificare încă ai dubii, nu continua. Mai bine pierzi două minute decât să îți compromiți contul, dispozitivul sau datele firmei. În securitatea emailului, prudența nu înseamnă paranoia. Înseamnă control.
Surse folosite
DNSC / Siguranța Online
CISA – Secure Our World
Microsoft Support – protecție împotriva phishing-ului
Google Safety Center
NCSC UK – phishing și verificarea emailurilor