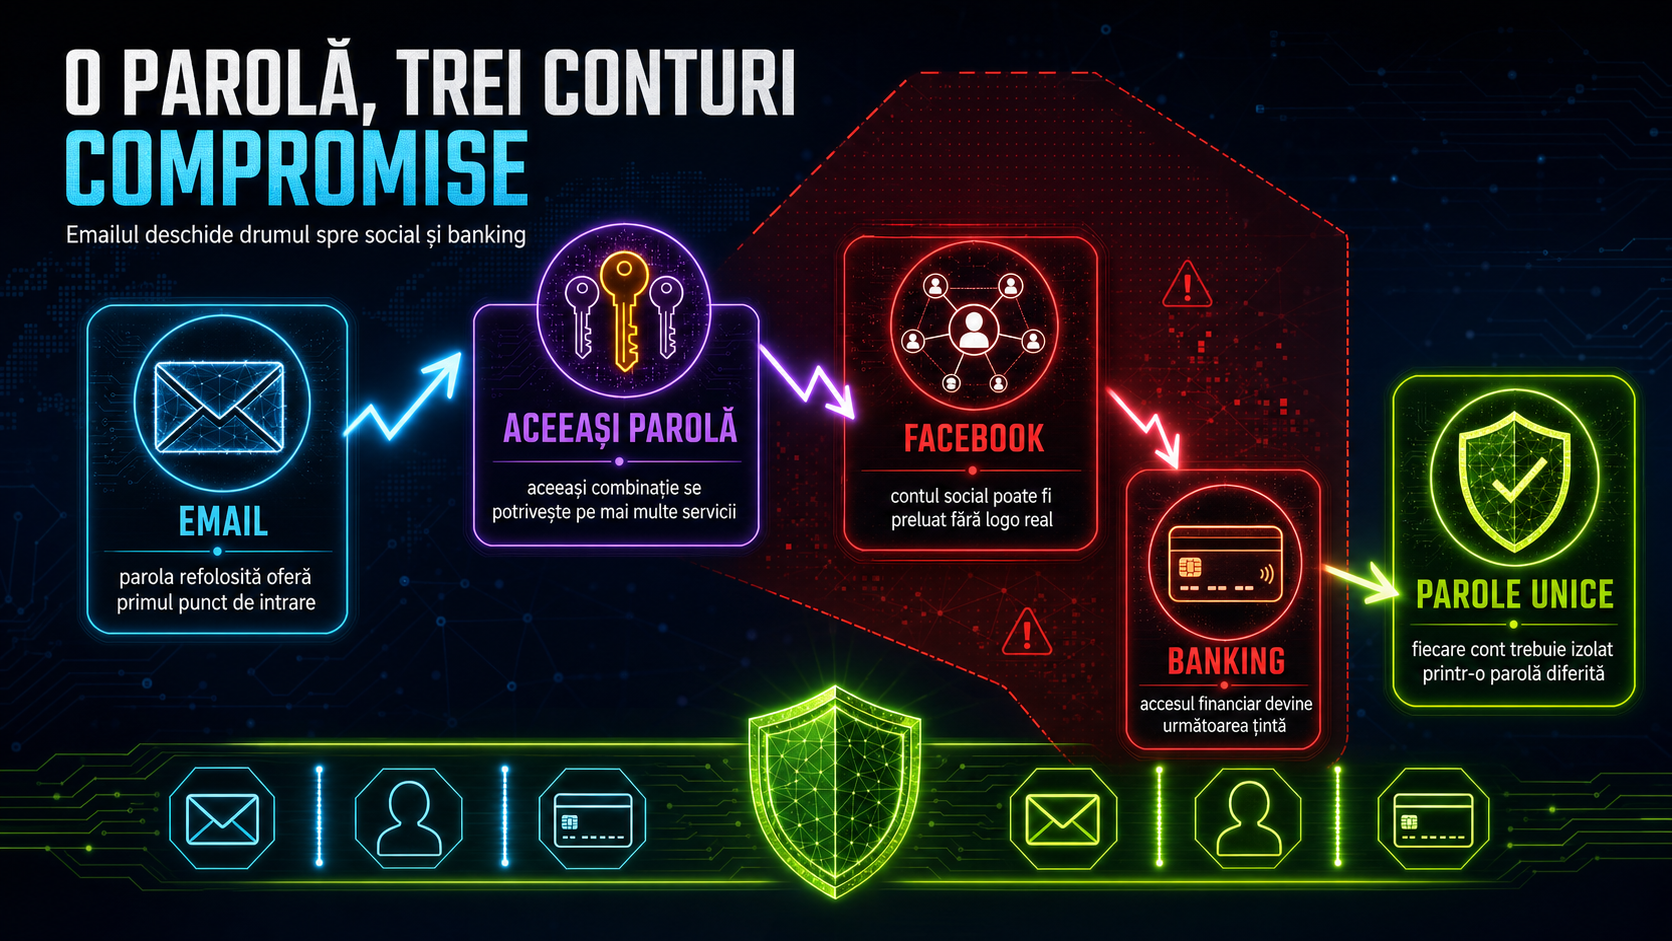
Când aceeași parolă este folosită pentru email, Facebook și aplicația de banking, problema nu mai este doar „dacă cineva ghicește parola”. Problema reală este efectul domino: o singură parolă expusă într-un loc poate deschide ușa către mai multe conturi, chiar dacă serviciile respective nu au fost compromise direct.
Exemplul practic este simplu. Să presupunem că ai folosit aceeași parolă la un magazin online vechi, la contul de email, la Facebook și, cu mici variații, la serviciul bancar. Dacă acel magazin are o breșă sau baza lui de date ajunge online, atacatorii nu trebuie să îți cunoască viața personală și nu trebuie să „spargă” fiecare cont manual. Ei pot încerca aceeași combinație de email și parolă pe platforme populare. Această tehnică se numește credential stuffing: folosirea unor credențiale deja scurse pentru a testa automat dacă merg și în alte servicii.
Pentru utilizator, consecința poate începe discret. Mai întâi, cineva reușește să intre în email. De acolo poate vedea notificări, facturi, conturi asociate, mesaje de resetare a parolei și uneori numere parțiale de telefon sau date despre carduri. Emailul este adesea cheia principală a identității digitale, pentru că multe platforme îl folosesc la recuperarea contului. Dacă atacatorul controlează emailul, poate încerca să reseteze parola de Facebook, să ascundă mesajele de avertizare sau să verifice ce servicii financiare folosești.
Apoi apare contul de Facebook. Un cont social compromis poate fi folosit pentru mesaje către prieteni, reclame frauduloase, schimbarea datelor de recuperare sau încercări de înșelătorie în numele tău. Nu este nevoie ca atacatorul să aibă acces direct la bani ca să producă pagube: poate cere coduri, poate promova linkuri periculoase sau poate crea presiune socială asupra contactelor tale.
În zona de banking, băncile au de regulă mecanisme suplimentare de protecție, dar reutilizarea parolelor rămâne un risc serios. Dacă parola este identică sau foarte asemănătoare cu cea expusă, atacatorul poate încerca autentificarea, recuperarea contului sau colectarea de informații. Cel mai important: codurile 2FA/MFA nu trebuie niciodată comunicate altcuiva. DNSC a avertizat în mod repetat utilizatorii să fie atenți la solicitările de coduri de autentificare multifactorială, pentru că acestea pot fi cerute prin mesaje, apeluri sau pretexte false.
Soluția de bază este ca fiecare cont important să aibă o parolă unică. Nu o variație de tipul „Parola2026Facebook” și „Parola2026Email”, ci parole diferite, lungi și greu de ghicit. Pentru majoritatea oamenilor, metoda practică este un manager de parole. Acesta poate genera parole unice și le poate stoca într-un seif criptat, astfel încât tu să nu fii obligat să memorezi zeci de combinații.
A doua măsură este activarea autentificării multifactoriale. DNSC, ENISA și NIST recomandă folosirea unor factori diferiți de autentificare, adică nu doar „ceva ce știi” — parola — ci și „ceva ce ai” sau „ceva ce ești”. Unde este posibil, folosește o aplicație de autentificare sau passkey. SMS-ul este mai bun decât nimic, dar nu este întotdeauna cea mai robustă opțiune. Microsoft notează în materialele sale de securitate că peste 99,9% dintre conturile compromise nu au MFA, ceea ce arată de ce această protecție contează în atacuri bazate pe parole reutilizate, phishing sau password spray.
Pentru conturile esențiale, activează și alertele de autentificare. Verifică periodic activitatea recentă: dispozitive conectate, sesiuni active, locații neobișnuite, emailuri de recuperare și numere de telefon asociate. Dacă primești o alertă de login pe care nu o recunoști, schimbă imediat parola contului afectat, deconectează sesiunile active și verifică emailul principal. Dacă aceeași parolă a fost folosită în mai multe locuri, schimb-o peste tot, începând cu emailul.
Regula simplă este aceasta: parola refolosită transformă un incident izolat într-un lanț de acces. Parola unică limitează paguba. MFA reduce șansa ca parola furată să fie suficientă. Iar atenția la coduri, alerte și activitatea recentă îți oferă timp să reacționezi înainte ca un cont compromis să devină trei.
Surse
- DNSC — Bune practici privind politica de gestionare a parolelor
- DNSC — Alertă privind tentative de compromitere prin cereri de coduri MFA/2FA
- DNSC — Recomandări esențiale pentru securizarea conturilor
- ENISA — Password security: a joint effort between end users and service providers
- NIST SP 800-63B Digital Identity Guidelines
- Microsoft Learn — Security at your organization: Multifactor authentication