Mult timp, regula nescrisă pe servere a fost simplă: dacă un serviciu are nevoie de ceva sensibil, îl pornești ca root și mergi mai departe. Astăzi, abordarea este greu de justificat. Documentația oficială Linux explică de ani buni că privilegiile tradiționale ale superuserului pot fi împărțite în capabilități separate, iar documentația kernelului și a systemd oferă instrumente clare pentru a reduce suprafața de atac fără să rupi aplicația.
Ideea de bază este să nu mai tratezi „root” ca pe un comutator totul-sau-nimic. În Linux, capabilities permit acordarea unor privilegii precise unui proces. De exemplu, un serviciu care trebuie doar să asculte pe portul 443 nu are nevoie de CAP_SYS_ADMIN, considerată adesea „noul root”, ci de o capabilitate mult mai îngustă: CAP_NET_BIND_SERVICE. Asta înseamnă că primul pas corect nu este „ce rulează ca root?”, ci „de ce privilegiu are nevoie în realitate?”.
În practică, pentru servicii gestionate de systemd, modelul sănătos pornește cu User= sau DynamicUser=yes, apoi restrânge capabilitățile. Directive precum CapabilityBoundingSet= și AmbientCapabilities= există exact pentru această separare. Prima taie capabilitățile pe care procesul le poate avea, iar a doua le acordă explicit pe cele necesare la rulare. Dacă un daemon web are nevoie doar să se lege la un port privilegiat, poți păstra utilizator neprivilegiat și să lași numai CAP_NET_BIND_SERVICE. Dacă are nevoie de mai mult, adaugi strict cât cere documentația aplicației, nu cât „pare sigur”.
Al doilea strat este seccomp. Documentația oficială a kernelului spune clar că filtrarea apelurilor de sistem nu este un sandbox complet, ci un mecanism pentru minimizarea suprafeței de kernel expuse aplicației. Exact aici este valoarea ei pentru servicii. Un proces modern vede foarte multe syscall-uri, deși folosește doar o parte mică. Cu SystemCallFilter= în systemd poți bloca clase întregi de apeluri inutile pentru acel serviciu, reducând șansa ca un bug exploatat să aibă acces la funcții sensibile din kernel. Important este și contextul: seccomp se combină bine cu NoNewPrivileges=yes, tocmai pentru a împiedica procesul să câștige privilegii suplimentare mai târziu.
Al treilea strat este izolarea prin user namespaces. Manualul user_namespaces(7) arată un lucru esențial: un proces poate avea UID 0 în interiorul unui user namespace și totuși să rămână neprivilegiat în afara lui. Pe scurt, aplicația poate „crede” că are root pentru operații strict limitate în spațiul ei izolat, fără să primească putere reală asupra gazdei. În ecosistemul systemd, opțiuni precum PrivateUsers= folosesc exact această idee. Este util mai ales pentru servicii care încă presupun un anumit comportament de tip root, dar pe care vrei să le ții cât mai departe de sistemul real.
Pentru administratorii Linux, combinația practică arată astfel: rulezi serviciul cu utilizator dedicat, reduci capabilities la minimul absolut, activezi NoNewPrivileges=yes, adaugi un SystemCallFilter= potrivit profilului aplicației și evaluezi PrivateUsers= acolo unde compatibilitatea permite. Nu activezi toate opțiunile orbește. Unele aplicații se lovesc de limitări legitime, mai ales cele care fac debugging, anumite operații de rețea sau integrare joasă cu kernelul. De aceea, testarea trebuie făcută gradual, în staging, cu logurile deschise și cu înțelegerea exactă a motivului pentru care un serviciu cere o excepție.
Un semn de maturitate operațională este să pornești de la minim și să adaugi doar ce demonstrezi că este necesar. Dacă un serviciu nu pornește fără CAP_SYS_ADMIN, asta nu înseamnă automat că trebuie să i-o oferi. Înseamnă că trebuie verificată documentația furnizorului, comportamentul real și eventual dacă există o opțiune mai îngustă. În multe medii, cea mai mare problemă nu este lipsa de instrumente, ci faptul că root rămâne setarea implicită din comoditate.
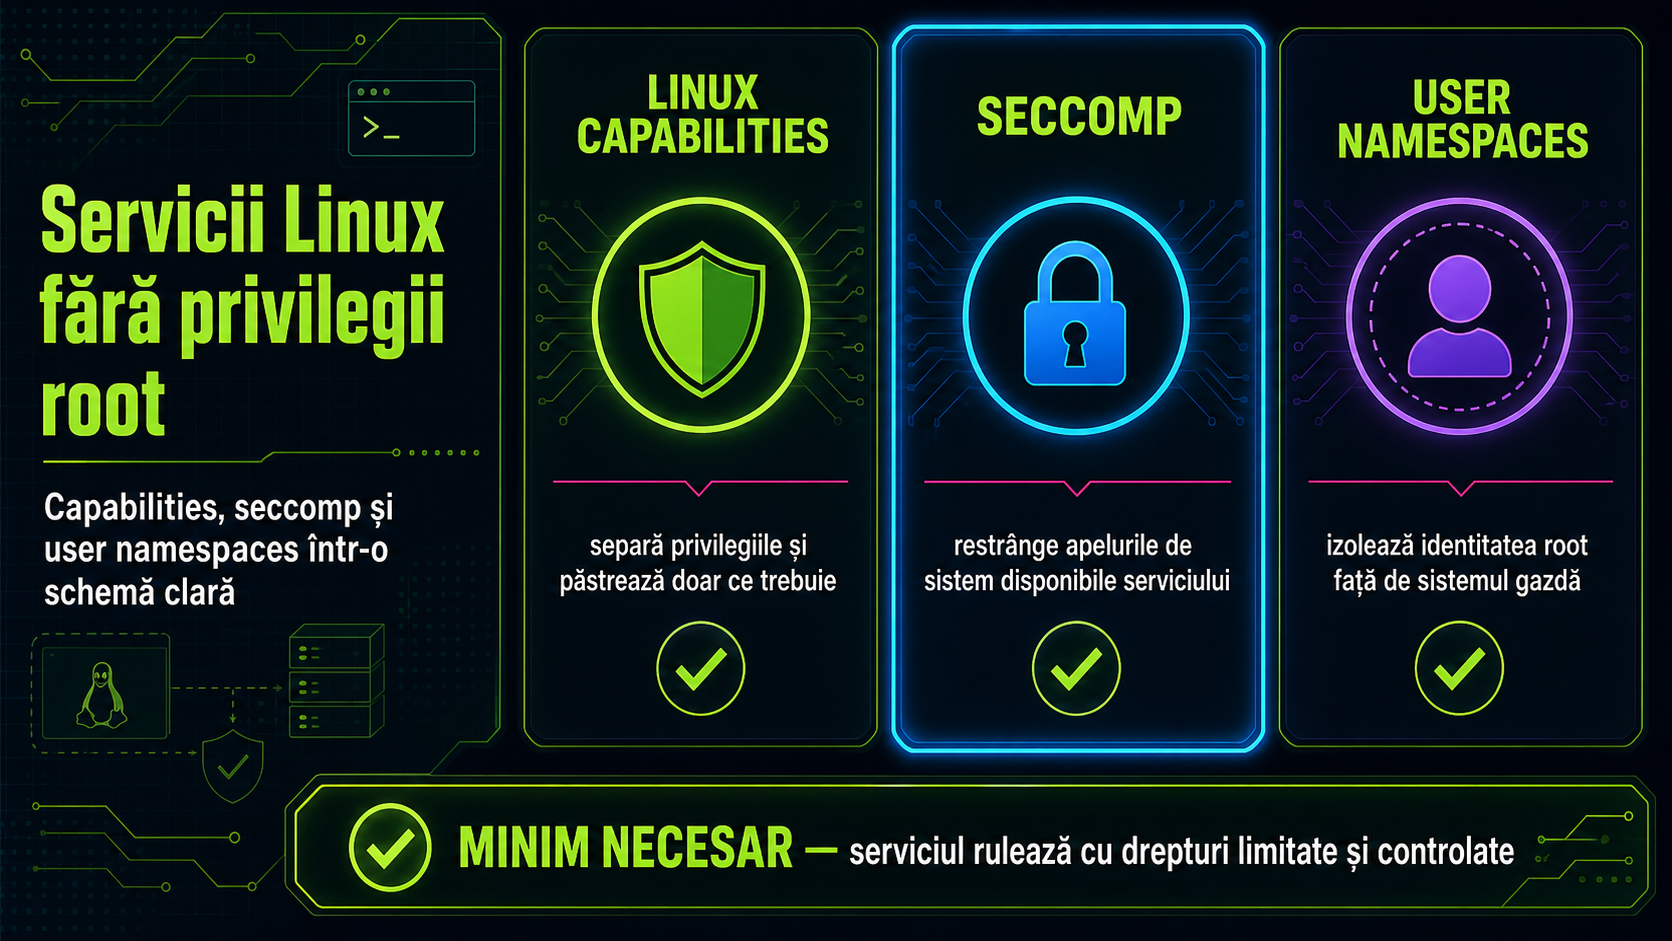
Concluzia practică este simplă: eliminarea privilegiilor root nu se rezolvă cu o singură bifă. Linux capabilities reduc puterea procesului, seccomp reduce suprafața de syscall, iar user namespaces reduc impactul asupra gazdei. Împreună, aceste mecanisme nu promit securitate perfectă, dar mută serviciile din zona „are acces la tot” în zona mult mai sănătoasă a privilegiului minim. Pentru servere și aplicații expuse în producție, diferența este majoră.