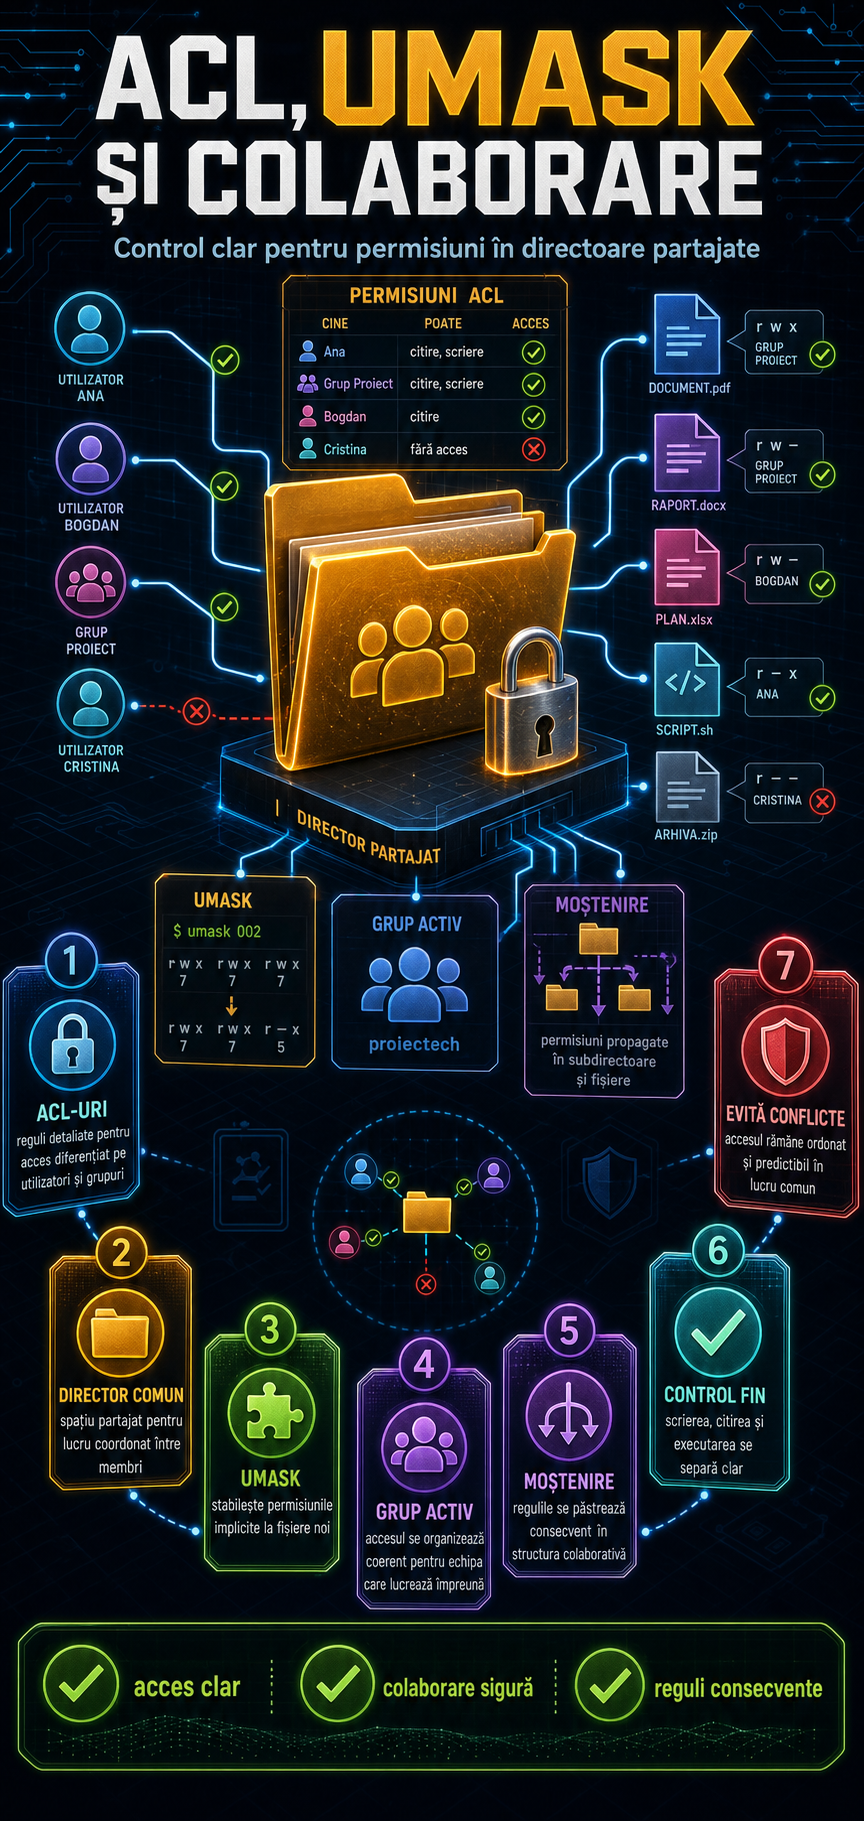
Linux pare simplu la prima vedere: citești, scrii sau execuți un fișier, iar permisiunile se văd rapid cu ls -l. Totuși, în momentul în care mai mulți oameni trebuie să lucreze în același director, modelul clasic user-group-other începe să fie prea rigid. Aici intră în scenă trei concepte importante: umask, ACL-urile și directoarele colaborative configurate corect.
Pentru un începător, ideea de bază este aceasta: chmod rezolvă cazurile simple, dar nu întotdeauna poate descrie exact cine are acces și cine nu. Dacă vrei, de exemplu, ca doi colegi să poată modifica fișiere într-un director comun fără să deschizi accesul pentru toată lumea, ACL-urile sunt adesea soluția mai curată.
Ce face umask și de ce contează
Umask este masca de permisiuni aplicată atunci când un proces creează fișiere sau directoare noi. Conform paginii de manual umask(2), aceasta “oprește” anumite biți de permisiune la creare. Pe scurt, nu setează direct permisiuni, ci le limitează.
Asta explică de ce pe multe sisteme un fișier nou nu apare cu permisiuni largi. În practică, un umask mai restrictiv reduce riscul ca documente, scripturi sau fișiere de configurare să devină accesibile inutil altor utilizatori locali. Pentru utilizatori obișnuiți, o valoare prea permisivă poate crea probleme fără să fie observate imediat.
Există însă un detaliu important din documentația oficială: dacă directorul părinte are un default ACL, moștenirea acelui ACL poate înlocui efectul normal al umask-ului. Cu alte cuvinte, într-un spațiu colaborativ bine configurat, nu este suficient să te uiți doar la umask ca să înțelegi ce permisiuni vor avea fișierele noi.
Când ai nevoie de ACL-uri
ACL vine de la Access Control List. Față de modelul clasic din Linux, ACL-urile permit să adaugi reguli mai precise pentru utilizatori și grupuri specifice. Pagina de manual setfacl(1) arată clar că aceste liste pot fi aplicate atât fișierelor, cât și directoarelor, iar getfacl(1) permite verificarea rezultatului.
Exemplul clasic este un director comun între mai multe persoane. Fără ACL, de multe ori ajungi să alegi între o configurare prea strictă, care încurcă munca, și una prea permisivă, care slăbește controlul accesului. Cu ACL poți acorda drepturi punctuale, fără să schimbi logica pentru toți ceilalți utilizatori ai sistemului.
Tot din documentația getfacl reiese un aspect esențial pentru începători: directoarele pot avea default ACL, dar fișierele obișnuite nu. Asta înseamnă că regulile de moștenire se definesc la nivel de director, iar obiectele noi create acolo le preiau automat.
Ce este “mask” și de ce produce confuzie
Una dintre cele mai frecvente surse de confuzie este intrarea numită mask din ACL. Conform documentației getfacl și setfacl, aceasta limitează drepturile efective pentru grupuri și pentru utilizatorii numiți explicit în ACL. Cu alte cuvinte, chiar dacă ai acordat rwx într-o regulă, drepturile reale pot fi mai mici dacă mask le restrânge.
De aici apar situațiile în care un administrator vede o regulă permisivă, dar utilizatorul tot nu poate scrie într-un director. Începătorii ar trebui să știe că problema nu este întotdeauna la chmod, ci uneori la efectul combinat dintre ACL și mask.
Cum arată un director colaborativ configurat sănătos
Un director colaborativ sigur nu înseamnă acces total pentru toată lumea. În mod obișnuit, el combină trei idei: un grup dedicat, permisiuni de bază corecte și, unde este nevoie, ACL-uri implicite pentru moștenire. În multe scenarii se folosește și bitul setgid pe director, astfel încât fișierele noi să rămână asociate grupului comun, nu grupului principal al fiecărui utilizator.
Practic, abordarea sănătoasă este:
- acces doar pentru utilizatorii sau grupurile care chiar au nevoie;
- moștenire predictibilă pentru fișierele noi;
- verificare cu getfacl, nu presupuneri;
- evitarea permisiunilor largi de tipul “scriere pentru toți”.
Red Hat explică într-un ghid introductiv că ACL-urile sunt utile tocmai în mediile moderne în care mai multe persoane au nevoie de acces diferențiat la aceleași resurse. Pentru IMM-uri și echipe mici, asta contează mai ales pe servere de fișiere, directoare de proiect, backup-uri locale și spații de lucru partajate.
Bune practici pentru începători
Dacă administrezi Linux la început de drum, regula cea mai sigură este să pornești de la minimul necesar. Nu deschide permisiuni largi doar pentru că “merge mai repede”. Verifică mai întâi cine trebuie să citească, cine trebuie să modifice și cine nu trebuie să aibă deloc acces.
Ține cont și de diferențele dintre distribuții. Utilitarele precum getfacl și setfacl pot necesita pachete dedicate, iar comportamentul exact poate depinde de sistemul de fișiere și de configurația distribuției. De aceea, documentația locală și paginile de manual rămân cea mai bună sursă înainte de orice schimbare.
Pe scurt, umask te ajută să limitezi permisiunile la creare, ACL-urile îți oferă control fin, iar un director colaborativ bine gândit reduce atât blocajele în lucru, cât și riscurile de acces inutil. Pentru cine vrea un Linux mai ordonat și mai sigur, aceasta este una dintre cele mai utile lecții de administrare de bază.