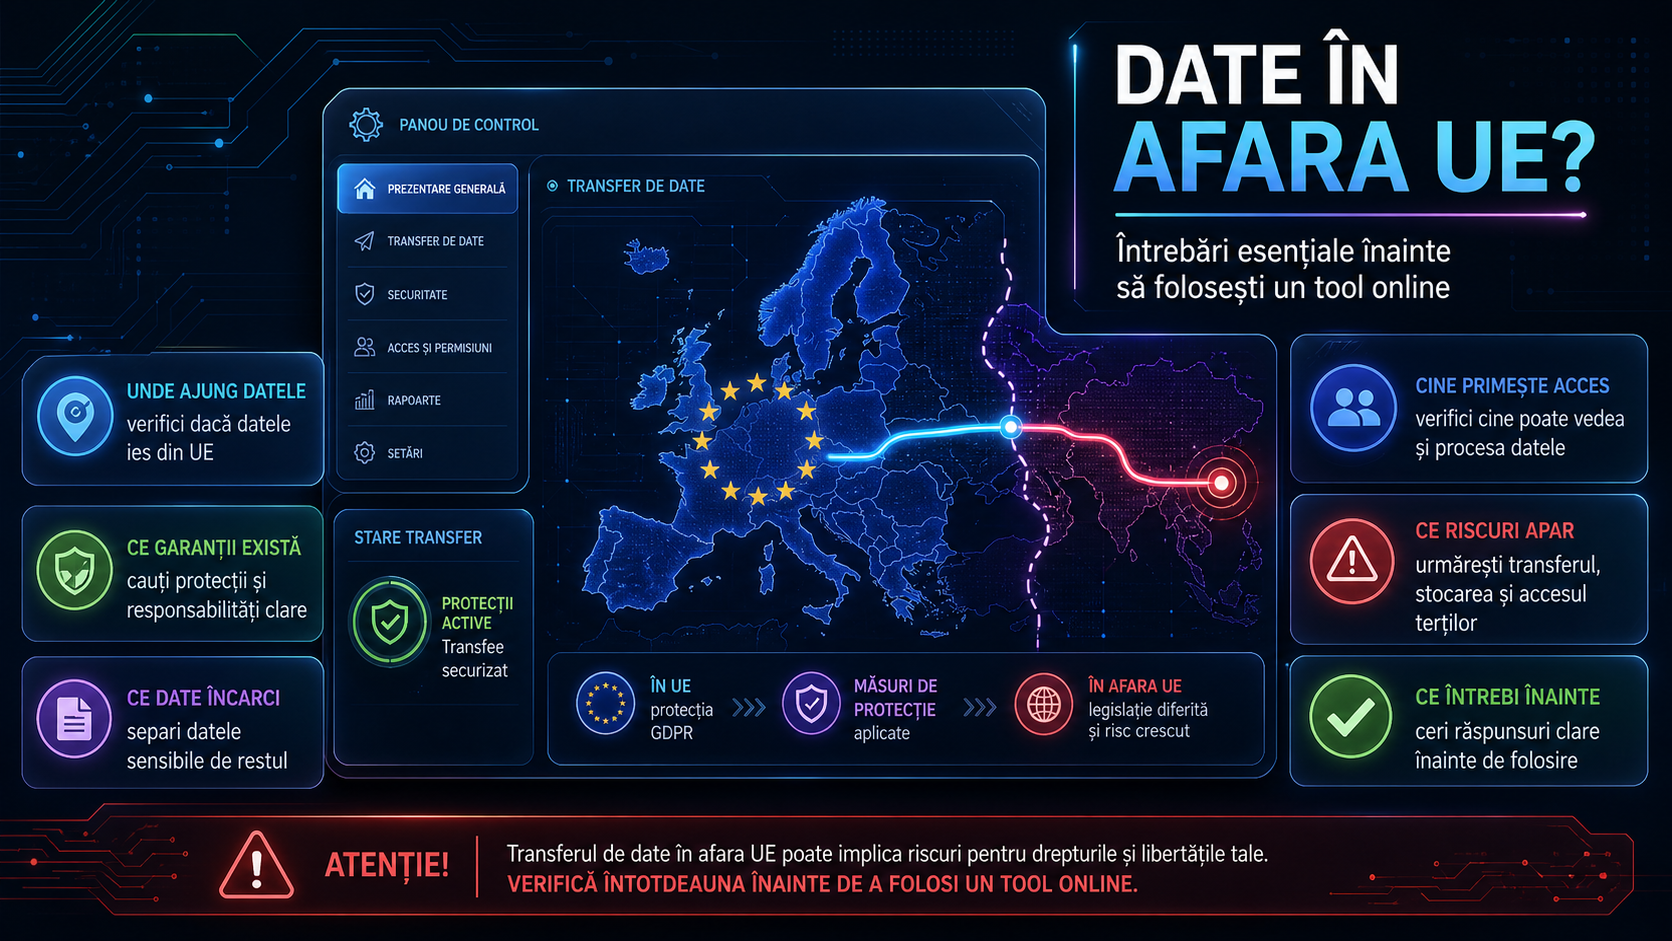
Un tool online poate părea inofensiv: un CRM, un serviciu de email marketing, un AI assistant, o platformă de analiză sau un formular de contact. Dar, dacă acel furnizor mută sau permite accesul la date personale din afara Uniunii Europene, intri într-o zonă care cere mai multă atenție. Nu doar companiile mari au această problemă, ci și firmele mici, freelancerii și echipele care folosesc servicii cloud „gata făcute”.
Pe scurt, Regulamentul general privind protecția datelor, prin capitolul dedicat transferurilor internaționale, cere ca datele personale să nu iasă din UE fără un temei clar și fără garanții potrivite. Asta nu înseamnă că orice transfer în afara UE este interzis. Înseamnă că trebuie să știi ce întrebi înainte să dai upload la contacte, CV-uri, facturi, conversații sau documente interne într-un tool online.
Primul lucru de verificat este unde ajung efectiv datele. Întrebarea corectă nu este doar „unde sunt serverele?”, ci și „cine poate accesa datele și din ce țări?”. Un furnizor poate avea hosting în UE, dar suport tehnic, administrare, dezvoltare sau subprocesatori în afara UE. Pentru utilizatorul obișnuit, diferența contează: transferul nu înseamnă numai stocare, ci și acces de la distanță.
Al doilea punct important este baza legală folosită pentru transfer. Comisia Europeană explică trei rute principale. Prima este existența unei decizii de adecvare, adică situația în care Comisia a decis că o anumită țară, un anumit teritoriu, un sector sau o organizație oferă un nivel adecvat de protecție. În astfel de cazuri, transferul este mai simplu din punct de vedere juridic. Exemplele și lista actualizată trebuie verificate direct pe site-ul Comisiei, pentru că se pot modifica în timp. În august 2026, pagina oficială include și organizațiile comerciale din SUA care participă la EU-US Data Privacy Framework, dar nu orice companie americană intră automat în această categorie.
Dacă nu există o decizie de adecvare, furnizorul ar trebui să poată arăta ce garanții folosește. Aici intră, de exemplu, Clauzele Contractuale Standard, aprobate de Comisia Europeană, sau Binding Corporate Rules pentru grupuri de companii. Clauzele Contractuale Standard nu sunt o formulă magică bifată într-un PDF. Ele trebuie integrate în relația contractuală și, în practică, trebuie analizat dacă oferă protecție reală în contextul transferului respectiv.
Aici intervine și poziția EDPB, autoritatea europeană care publică ghiduri și recomandări pentru aplicarea coerentă a regulilor. EDPB subliniază că, în lipsa unei decizii de adecvare, transferurile trebuie susținute de garanții adecvate, iar derogările din GDPR nu ar trebui tratate ca o soluție de rutină. Cu alte cuvinte, nu e sănătos ca un furnizor să sugereze că „merge pe consimțământ” sau pe o excepție vagă de fiecare dată când transferă date în afara UE.
Ce întrebări merită puse concret înainte să folosești un tool online? În primul rând: în ce țări sunt stocate datele și din ce țări pot fi accesate? Apoi: ce subprocesatori sunt implicați și unde sunt localizați? Furnizorul ar trebui să aibă o listă clară a acestora sau cel puțin o politică transparentă privind subprocesatorii.
Mai departe, întreabă dacă transferul se bazează pe o decizie de adecvare, pe SCC sau pe alt mecanism din GDPR. Dacă răspunsul este SCC, cere să știi dacă acestea sunt cele actualizate de Comisia Europeană și dacă există măsuri suplimentare de protecție. În practică, asta poate însemna criptare, control strict al accesului, jurnalizare, pseudonimizare sau limitarea datelor trimise.
O altă întrebare foarte utilă este dacă poți alege regiunea de stocare în UE și dacă această opțiune este reală, nu doar de marketing. Contează și dacă datele rămân în UE doar „în repaus”, dar pot fi accesate administrativ din afara UE. De asemenea, întreabă cum gestionează solicitările de acces din partea autorităților din țări terțe și dacă furnizorul publică rapoarte de transparență.
Pentru firmele mici, merită verificat și ce scrie în DPA, adică acordul de prelucrare a datelor. Dacă furnizorul nu oferă un DPA clar, nu explică transferurile internaționale și nu spune cine sunt subprocesatorii, acesta este deja un semnal de risc. La fel, dacă nu poți afla cum ștergi datele, cum le exporți sau cât timp sunt păstrate după închiderea contului.
Concluzia practică este simplă: înainte să alegi un tool online, nu te uita doar la preț, funcții și review-uri. Uită-te și la traseul datelor. Pentru utilizatori și IMM-uri, o listă scurtă de întrebări bune poate evita probleme mai mari mai târziu. Iar dacă tool-ul procesează date sensibile sau volume mari de date personale, este prudent să ceri o evaluare internă suplimentară sau sprijin specializat, nu să te bazezi doar pe pagina de marketing a furnizorului.
Surse
- Comisia Europeană, „What rules apply if my organisation transfers data outside the EU?”
- Comisia Europeană, „Data protection adequacy for non-EU countries”
- Comisia Europeană, „Standard Contractual Clauses (SCC)”
- European Data Protection Board, „Tools for transfers and derogations”
- EUR-Lex, Regulamentul (UE) 2016/679, articolele 44–49